Profesyonel Kariyer Dönüşümünüz
Yalnızca reaktif denetim bulgularını kapatmaya çalışan bir yapıdan; kurumun tüm bilgi sistemleri altyapısını, mimarisini ve politikalarını proaktif olarak regülasyonlara tam uyumlu hale getiren ve resmi teftişlerde açık bulguların mümkün olan en yüksek oranda kapatılmasını sağlayan stratejik bir Denetim ve Uyum Liderine dönüşeceksiniz.
Bu Program Hakkında 4 Temel Soru
BDDK, TCMB, KVKK/GDPR, ISO 27001, SOC 2, DORA ve EU AI Act regülasyonlarına tam uyumlu bilgi sistemleri kontrollerini kurmayı ve denetim öncesi eksiksiz hazır olmayı.
Teftiş kurullarına sunulacak teknik kanıt setleri (log, şifreleme, IAM matrisi), denetim çalışma kağıtları (workpapers), RACI sorumluluk matrisleri ve risk kayıt kütüğü (Risk Register).
Bilgi Sistemleri Denetçisi (CISA), Baş Denetçi (Lead Auditor), CISO, Uyum (Compliance) Yöneticisi, Risk ve İç Kontrol Direktörü ve DPO rollerine güçlü hazırlık sağlar.
Canlı sistemler üzerinde gerçekleştirilen denetim simülasyonları, teftiş çalışma kağıtları, ISO/IEC baş denetçilik yeterlilikleri ve uluslararası sınav standartlarında uygulamalı laboratuvar belgeleriyle.
Regülasyon ve Denetim Uyumluluk; finans, bankacılık, fintek, e-ticaret, sağlık ve kurumsal sektörlerde yasal sürekliliğin ve ticari lisansların en kritik güvencesidir. Ağır idari para cezalarını (KVKK, BDDK, GDPR), lisans iptali veya faaliyet durdurma risklerini önler; kurumsal marka itibarını ve paydaş güvenini teminat altına alır.
Bu program klasik veya teorik bir mevzuat eğitimi değildir. Kurumun ilgili tüm ekipleriyle (Teftiş Kurulu, CISO, Uyum, Sistem/Yazılım Mühendisleri) birlikte çalışma (co-working) prensibiyle canlı sistemler ve mimariler üzerinde yürütülen, doğrudan denetim çalışma kağıtları ve kanıt paketleri üreten uçtan uca kurumsal bir hazırlık ve yetkinlik yoludur.
Bu Kariyer Yolu Kimler İçin?
- Bankacılık, finans, fintek ve kritik altyapılarda görev yapan Bilgi Sistemleri Denetçileri ve Teftiş Kurulu uzmanları
- Kurumunun BDDK, TCMB, KVKK, ISO 27001, SOC 2 ve DORA denetimlerinde açık bulguların en üst düzeyde kapatılmasını hedefleyen CISO ve IT yöneticileri
- Yapay zeka ve bulut sistemlerinde regülasyon uyumu, DPIA ve etik risk yönetişimi kurmak isteyen uyum liderleri
Hazırlanacağınız Profesyonel Roller
Bu Kariyer Yolu Size Neler Kazandıracak?
Kapsamlı Bulgu Kapatma ve Risk Azaltma
Denetim öncesinde tespit edilen uygunsuzlukların giderilmesi, kritik risklerin azaltılması ve ilgili kontrollerin doğrulanması için kapsamlı hazırlık çalışmaları yürütülür. Hedef, açık bulguların mümkün olan en yüksek oranda kapatılması ve denetlenebilir bir kontrol ortamının oluşturulmasıdır.
Denetim Kanıt Paketleri & Çalışma Kağıtları
Denetçilerin talep edeceği log, mimari şema, IAM matrisi ve politika kanıtlarını hazır dosyalama.
Birlikte Çalışma (Co-Working) & Hazırlık
Ekipler arası siloları yıkarak teftiş, uyum ve mühendislik kadrolarını ortak paydada buluşturma.
Sektörel Talep ve Küresel Gelir Skalası
Küresel ve Yerel Sektör Talebi
- 🇹🇷 Türkiye: BDDK, TCMB, SPK ve KVKK teftişlerinin sıkılaşmasıyla finans ve fintek sektöründe yetkin Bilgi Sistemleri denetçisi ve uyum uzmanı talebi zirvededir.
- 🇸🇦 Körfez Bölgesi (BAE, Suudi Arabistan): SAMA ve CBUAE regülasyonları ile regtech/fintek yatırımlarında uluslararası sertifikalı uyum ve denetim direktörlerine en yüksek paketler sunulmaktadır.
- 🇪🇺 Avrupa: DORA (Digital Operational Resilience Act), GDPR, NIS2 ve EU AI Act zorunlulukları nedeniyle tüm finans ve teknoloji şirketleri teftiş ekiplerini genişletmektedir.
- 🇺🇸 Amerika & Global: SOC 2 Type II, HIPAA, PCI-DSS ve SEC siber güvenlik raporlama zorunlulukları denetim uzmanlarını en kritik kurumsal aktörler haline getirmiştir.
Gelir Gelişim Ortalamaları
Klasik BT iç denetimi, COBIT 4.1 ve geleneksel kontrol listeleri dönemi.
Bulut denetimleri, ISO/IEC 27001:2013, SOC 2 ve veri koruma (GDPR/KVKK) uyumlaşması.
DORA, EU AI Act, DevSecOps/MLOps sürekli denetimi, Zero Trust ve otomatik kanıt toplama.
Müfredat ve Gelişim Haritası
Müfredat Yapısı ve Çalışma Temposu
Kariyer yolu tamamlama süreci ve zaman planlamasıZorunlu Canlı Müfredat Süresi
Kariyer yolunun canlı ve zorunlu ders saatiAylık Çalışma Temposu
Canlı seanslar, lab pratikleri ve ödev takibiTahmini Tamamlanma Süresi
Düzenli katılımla ortalama mezuniyet takvimiSeçmeli & Bağlı Modüller
Hedeflenen teknolojiye göre özelleştirilir* Temel Müfredat Eğitimleri kariyer yolunu tamamlamak için zorunludur. Uzmanlaşma ve Bağlı Eğitimler ise seçtiğiniz alanda derinleşmek için hedeflediğiniz teknolojiye göre ayrıca planlanır.
Kariyer Yolu Paket Hakları & 240 Saat Kredi Modeli
Maksimum Ekonomik Katılım AvantajıKariyer yolunuzu en güçlü şekilde desteklemek ve daha ekonomik sahip olabilmenizi sağlamak için Tek Kariyer Yolu Paketi kapsamında size toplam 240 saatlik eğitim hakkı tanımlıyoruz.
Aylık 20 saatlik 1 eğitim seçerek 12 ayda kariyer yolunuzu adım adım tamamlayın.
Ayda maksimum 2 eğitim alarak 6 ay içerisinde tüm 240 saatlik kredinizi kullanın ve kendinizi piyasaya en hızlı şekilde hazır hale getirin!
Eğitimleri sadece dinliyor olmak yeterli değildir; eğitimleri bizzat bitiriyor olmanız, ödevlerinizi ve projelerinizi tamamlamanız sektörde işe kabul almanız için kritik önem taşır!
💡 Limitsiz Gelişim: Dilediğiniz zaman yeni paketler satın alıp kalan eğitimlerinizi tamamlayarak sektördeki en güçlü uzman konumuna ulaşabilirsiniz.
Temel Müfredat Eğitimleri (Zorunlu Modüller)
Uzmanlaşma ve Bağlı Eğitimler (Seçmeli Modüller)
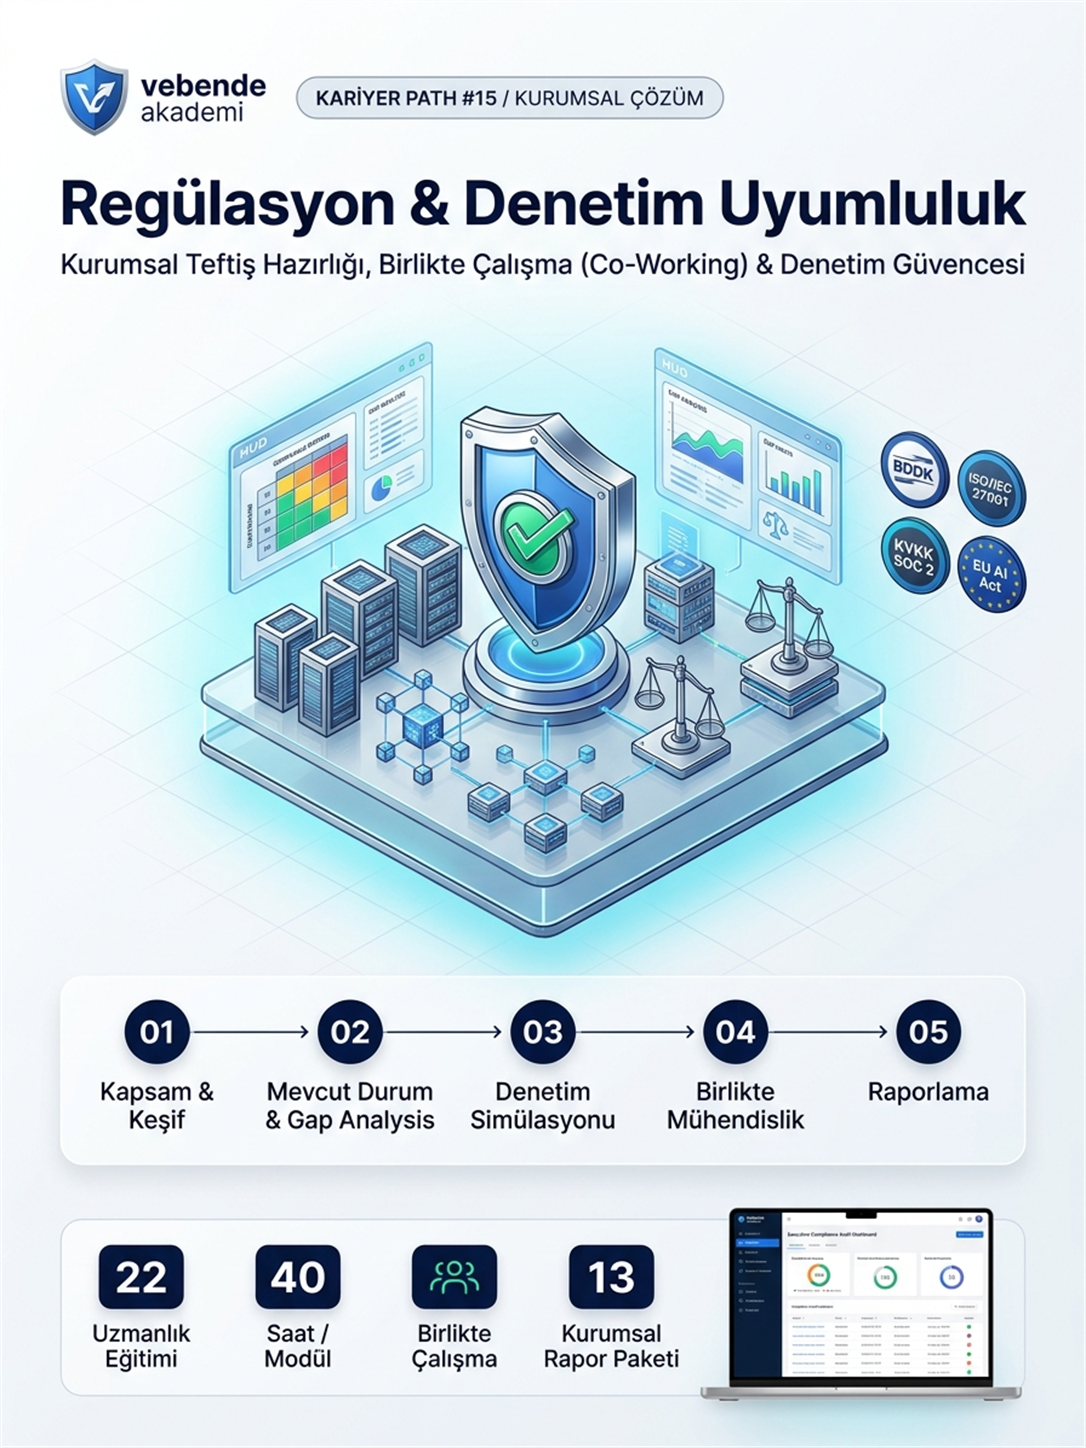
Regülasyon, Denetim Uyumluluğu ve Birlikte Çalışma (Co-Working) Modeli
Klasik Eğitimin Ötesinde: Teftiş Kurulu, C-Level, Uyum ve Mühendislik Ekipleriyle Birlikte Çalışma, Gap Analizi, Denetim Simülasyonu ve İyileştirme
Yetkinlik ve Mühendislik Çözüm Ortağı Olarak Vebende Akademi
Vebende Akademi yalnızca denetime hazırlık eğitimi veren konvansiyonel bir yapı değildir. Kurumların tabi olduğu yasal mevzuat (BDDK, TCMB, KVKK/GDPR, ISO/IEC 27001/22301, SOC 2, DORA, EU AI Act) karşısında; Teftiş Kurulu, C-Level (CIO/CISO), Bilgi Güvenliği, Uyum ve Altyapı/Yazılım Mühendisliği ekipleri arasındaki siloları yıkarak gerçek sistemler üzerinde çalışan bir yetkinlik ve mühendislik çözüm ortağıdır.
Kurumun gerçek sistemleri, erişim mimarileri, bulut altyapıları ve veri yaşam döngüleri incelenir; denetçilerin soracağı sorular önceden simüle edilir, tespit edilen açıklar kurum kadrolarıyla birlikte çalışma (co-working) prensibiyle giderilir ve denetim kurullarına sunulacak 13 kurumsal rapor paketi üretilir.
Kurumsal Yetkinlik Geliştirme (Eğitim Modeli)
Ekiplerinizin bağımsız denetim standartlarına, regülasyon maddelerine ve mimari sıkılaştırma gereksinimlerine tam hakimiyet kazanması için yapılandırılmış modüler yetkinlik programı.
- 40 Saatlik Kapsamlı Uygulamalı Müfredat
- Canlı Kurumsal Vaka Laboratuvarları ve Atölyeler
- Mimari Tasarım ve Kod / Konfigürasyon İncelemeleri
- Gerçek Dünya Bitirme Projeleri ve Dijital Seviye 3 Bröve
- Kıdemli Baş Denetçi Mentörle 1-1 Kariyer ve Mimari Oturumu
Kurumsal Denetim, Uyum ve Birlikte Mühendislik Çalışması
Kurumun gerçek sistemleri ve süreçleri üzerinde çalışarak uyumluluk seviyesini ölçen, eksiklikleri ekiplerinizle birlikte gideren ve 13 kurumsal rapor sunan mühendislik çözüm ortaklığı.
- 360° Mevcut Durum Analizi ve Gap Analysis
- Gerçekçi Denetçi Soru Setleri ve Denetim Simülasyonu
- Kurum Ekipleriyle Birlikte Mühendislik ve İyileştirme
- İyileştirme Sonrası Yeniden Test (Retest) Doğrulaması
- Yönetim ve Teftiş İçin 13 Kapsamlı Sonuç Raporu
* Kurumlar bu iki çalışma modelini ihtiyaca göre bağımsız bir danışmanlık hizmeti olarak veya eğitimle entegre hibrit bir program halinde tercih edebilirler.
Kurumsal 360° Co-Working & İyileştirme Yaşam Döngüsü
Assessment
Kurumsal keşif, mevzuat kapsamı ve altyapı envanterinin tespiti.
Kapsam RaporuGap Analysis
Politika, prosedür ve teknik kontrollerin olgunluk analizi.
Eksiklik AnaliziAudit Sim
Gerçekçi denetçi soru setleri ve teknik simülasyonlar.
Bulgu RaporuEngineering
Tespit edilen eksikliklerin birlikte kapatılması ve kodlama.
İyileştirilmiş YapıVerification
Kapatılan bulguların yeniden testi ve kanıt doğrulaması.
Retest RaporuReporting
C-Level ve teftiş kurulu için 360° sonuç ve yol haritası.
360° Sonuç RaporuÜst Yönetim ve Teftiş Kurulu İçin 13 Rapor Paketi
Tüm kurumsal çalışmalarımızın sonunda yönetim kademesine, iç denetim birimlerine ve bağımsız denetçilere sunulmak üzere uluslararası denetim standartlarına uyumlu 13 ayrı kurumsal rapor paketi üretilir:
Executive Summary
Üst yönetim için genel durum, kritik riskler ve yönetim özeti.
Regulatory Compliance Assessment
Tabi olunan regülasyon ve standart bazında detaylı uygunluk analizi.
Gap Analysis
Eksik, yetersiz veya henüz uygulanmamış kontrollerin ayrıntılı dökümü.
Risk Assessment
Olasılık, etki, risk seviyesi ve kontrol sonrası kalıntı (residual) risk analizi.
Technical Infrastructure Audit
Sistem, ağ, bulut, uygulama ve güvenlik altyapısının teknik inceleme raporu.
Governance Assessment
Yönetim organizasyonu, kurumsal politikalar, süreçler ve görev sorumlulukları incelemesi.
Control Effectiveness Report
Kontrollerin tasarımı ile fiili çalışma etkinliğinin ölçüm raporu.
Audit Simulation Report
Gerçekleştirilen denetim senaryoları, simülasyonlar ve teknik test sonuçları.
Evidence Register
Teftiş kuruluna sunulacak kanıtlar, dokümanlar, loglar ve doğrulama kayıtları kütüğü.
Remediation Roadmap
Tespit edilen eksikliklerin giderilmesi için önceliklendirilmiş mühendislik planı.
Retest Report
İyileştirme çalışmaları sonrasında gerçekleştirilen yeniden doğrulama test sonuçları.
Competency Assessment
Kurumsal ekiplerin denetim ve regülasyon farkındalık ve yetkinlik değerlendirmesi.
Continuous Compliance Plan
Denetim sonrasında sürdürülebilir, yaşayan sürekli uyumluluk ve izleme takvimi.
Standart Denetim Bulgu Formatı (Audit Finding Template)
Denetim simülasyonlarında ve teknik analizlerde tespit edilen her uygunsuzluk, uluslararası iç denetim ve regülasyon metodolojisine uygun olarak 11 bileşenli formatta raporlanır:
| Bulgu Kodu | İlgili Standart / Madde | Bulgu Tanımı | Kök Neden | Risk Seviyesi | Etki & Olasılık | İyileştirme Aksiyonu | Sorumlu Birim | Hedef Tarih | Doğrulama Yöntemi | Durum |
|---|---|---|---|---|---|---|---|---|---|---|
FIND-001 |
BDDK / ISO Kontrol No | Açık ve net bulgu açıklaması | Süreç / Mimari eksiklik | Kritik | Yüksek / Orta | Birlikte mühendislik adımı | Altyapı / Güvenlik | GG.AA.YYYY | Retest / Log İncelemesi | Açık |
FIND-002 |
Yetkilendirme / Şifreleme | Sıkılaştırma eksikliği | Konfigürasyon zaafı | Yüksek | Kritik / Düşük | Sıkılaştırma scripti & GPO | DevSecOps / Sistem | GG.AA.YYYY | Doğrulandı | Kapatıldı |
Sorumlu Güvence İlkesi ve Önemli Yasal Sınırlar
Sorumlu Güvence Beyanı: Denetim öncesinde tespit edilen uygunsuzlukların giderilmesi, kritik risklerin azaltılması ve ilgili kontrollerin doğrulanması için kapsamlı hazırlık çalışmaları yürütülür. Hedef, açık bulguların mümkün olan en yüksek oranda kapatılması ve denetlenebilir bir kontrol ortamının oluşturulmasıdır. Nihai denetim sonucu, yetkili denetim heyetinin takdirindedir.
Yetkili Denetim Sınırları: Vebende Akademi, bağımsız denetim veya akredite belgelendirme kuruluşu yetkisi gerektiren faaliyetleri ilgili yetkili kuruluşların sorumluluğuna bırakır; bu süreçte kurumun teknik ve organizasyonel uyumluluk kapasitesini artıran ve denetime hazırlayan mühendislik çözüm ortağıdır.
Sürekli Uyumluluk (Continuous Compliance) & Periyodik İzleme
Denetim öncesinde yapılan tek seferlik bir çalışma yeterli değildir; periyodik kontroller, regülasyon değişikliği değerlendirmeleri ve yaşayan uyum ekosistemi sağlıyoruz.